 TAGWORX.NET Neue Medien


Aktuelles
Cyberangriff auf die LMU München
 Schon wieder! Und wieder trifft es eine altehrwürdige Institution. Am Mittwoch, dem 16. September 2026 haben an der Ludwig-Maximilians-Universität die Sicherheitssysteme angeschlagen. Die IT nimmt den Server vom Netz, auf dem die Uni die Stammdaten der Immatrikulation ablegt. Drei Tage später verschickt die LMU eine Mail an die Studierenden und stellt Informationen zum Vorfall ins Netz. Wir haben zusammengetragen, was bekannt ist, was die LMU ausschließt und was offenbleibt.
Was ist passiert? Nach Darstellung der LMU hat sich ein unbefugter Angreifer Zugriff auf diese Stammdaten verschafft. Die Uni muss davon ausgehen, dass er sie auch abgerufen hat. Der Zeitpunkt ist denkbar unglücklich: Am 12. Oktober beginnt das Wintersemester, und die Immatrikulation ist gerade unterbrochen.
Mittwoch Alarm, Samstag Mail
Laut LMU erkannte die Uni den Vorfall am 16. September. Sie fuhr die betroffene Komponente herunter, isolierte den Server und holte externe Forensiker dazu. Ein Koordinierungsstab unter Leitung des Präsidenten arbeitet seither, die interne IT läuft nach Angaben der Uni rund um die Uhr. Das Landeskriminalamt und die Aufsichtsbehörden sind eingebunden. Am Samstag, 19. September, folgte die Information der Betroffenen nach Art. 34 DS-GVO, am Sonntagabend ein Update. Drei Tage von der Entdeckung bis zur Information der Studierenden sind ein ordentliches Tempo, da können sich andere eine dicke Scheibe abschneiden.
Die Vorsicht hat einen Preis. Neben dem betroffenen Immatrikulationsserver hat die LMU einzelne weitere Systeme vorsorglich heruntergefahren, obwohl sie diese nach eigener Aussage nicht für kompromittiert hält. Einige interne Dienste sind deshalb vorübergehend nicht erreichbar. Zuerst wieder ans Netz sollen das Online-Vorlesungsverzeichnis (LSF) und das Campusportal der Medizinischen Fakultät. Der Studienbetrieb läuft laut LMU weiter, die Immatrikulation soll ab kommender Woche wieder möglich sein, die Fristen verlängert die Uni entsprechend.
Was in so einem Datensatz steckt
Die LMU nennt folgende Kategorien, jeweils soweit die Betroffenen bei der Immatrikulation entsprechende Angaben gemacht haben:
| Kategorie | Was laut LMU dazugehört | Warum das heikel ist |
|---|---|---|
| Identifizierende Daten | Name, Geburtsdatum, Geschlecht, ggf. Geburtsort oder -land | Bausteine für Identitätsbetrug und glaubwürdige Ansprache |
| Kontaktdaten | Semester- und Heimatanschrift, ggf. Telefonnummer, LMU-Mailadresse, ggf. weitere Mailadresse | Ziele für Phishing per Mail, SMS und Anruf |
| Bankdaten | IBAN, Name des Kontoinhabers | Grundlage für Lastschriftbetrug und gezielte Betrugsanrufe |
| Weitere mögliche Daten | Krankenversicherungsnummer, BAföG-Nummern, Studienverlauf, frühere Schul- und Studienabschlüsse | Stoff für Fake-Nachrichten, die nach Amt oder Krankenkasse klingen |
| Im Einzelfall | Daten zu Beurlaubungsgründen, die unter Art. 9 DS-GVO fallen | Besonders geschützte Kategorien, zu denen etwa Gesundheitsdaten zählen |
Die dritte Spalte ist unsere Einordnung, nicht die der LMU. Wie viele Personen betroffen sind, sagt die Uni bisher nicht. Laut heise sind derzeit rund 53.000 Personen eingeschrieben. Betroffen sein können nach den Angaben der LMU auch Studienbewerber und weitere Personen, deren Daten in dem System lagen.
Was die LMU ausschließt und was sie offenlässt
Ausdrücklich nicht betroffen sind laut LMU Prüfungsinformationen, Studieninhalte und individuelle Leistungen. Passwörter und die LMU-Benutzerkennung seien nicht kompromittiert worden, teilte die Uni im Update vom 20. September mit. Eine Manipulation der Daten habe sie verhindern können, die Datensätze stünden weiter zur Verfügung.
Offen sind dagegen die wichtigen Fragen. Die LMU nennt keine Gesamtzahl, kein Datenvolumen und keine betroffenen Zeiträume. Zu Beginn und Dauer des unbefugten Zugriffs kann sie derzeit nichts sagen, und wie der Angriff ablief, ist laut heise.de ebenfalls unbekannt.
Heise ordnet den Fall so ein: Eine der üblichen Ransomware-Attacken scheint es nicht zu sein. Nach bisherigen Erkenntnissen der LMU gibt es keine Anhaltspunkte, dass der Angreifer die Daten veröffentlicht oder missbraucht hat. Spezialisten beobachten Darknet-Portale. Das ist eine gute Nachricht, aber keine Entwarnung. Gestohlene Datensätze verfallen nicht. Sie können Monate später auftauchen, wenn sich schon niemand mehr an den Vorfall erinnert.
Post von der Uni, die keine ist
Die LMU rät zu erhöhter Wachsamkeit, vor allem bei Kontaktversuchen mit Bezug zur Uni oder zum Studium. Das Wort Phishing fällt in der Mitteilung nicht, gemeint ist es trotzdem. Wer Name, Anschrift, Geburtsdatum und IBAN eines Studierenden kennt, kann eine Fake-Mail so schreiben, dass sie nach Uni riecht. Denkbar sind zum Beispiel eine angebliche Rückerstattung des Semesterbeitrags, eine „Bestätigung Ihrer BAföG-Daten“ oder eine Nachricht der Krankenkasse. Das sind Szenarien aus unserer Einordnung, keine Meldungen aus dem Fall.
Was die LMU empfiehlt:
- In vermeintlich persönlich adressierten Mails keine Anhänge und Links öffnen, ohne genau hinzusehen, auch nicht bei bekannten Absendern.
- Bei verdächtigen Kontaktversuchen per Mail, Telefon oder Nachricht misstrauisch sein, besonders bei Bezug zur LMU oder zum Studium. Keine Bankdaten oder Passwörter herausgeben.
- Unterlagen und Mitteilungen mit Uni-Bezug besonders sorgfältig prüfen.
Unsere Ergänzungen: Kontoauszüge in den nächsten Wochen aufmerksam prüfen. Bei SEPA-Lastschriften gilt als Faustregel, dass sich autorisierte Abbuchungen binnen acht Wochen zurückgeben lassen, nicht autorisierte binnen 13 Monaten. Das ist allgemeine Information, keine Rechtsberatung. Fragen zum Vorfall beantwortet die LMU unter cybersicherheit@lmu.de, weitere Hinweise zum Schutz vor Betrug bietet das BSI.
Was Betreiber eigener Systeme mitnehmen können
Wer Shops, Kundenportale oder Anmeldeformulare betreibt, kann aus dem Fall lernen, ganz ohne Schadenfreude:
- Daten sparsam halten. Ein Server mit vollständigen Personenstammdaten ist für jeden Angreifer ein lohnendes Ziel. Was nicht gespeichert ist, lässt sich nicht kopieren.
- Den Stecker ziehen können. Die LMU nahm den Server binnen Stunden vom Netz. Das gelingt nur, wenn vorher feststeht, wer entscheidet und was dann passiert.
- Abhängigkeiten kennen. Vorsorglich heruntergefahrene Systeme reißen hier Vorlesungsverzeichnis und Campusportal mit. Wer seine Abhängigkeiten nicht kennt, erfährt sie im Ernstfall.
- Früh und klar informieren. Die LMU pflegt eine Fragenseite mit Zeitstempel für Updates. Das nimmt Druck aus dem Postfach.
Pflichtstoff ohne Modulnummer
Studierende lernen in den ersten Wochen, wie sie sich einschreiben, wo die Mensa liegt und wann die Fristen laufen. Den Datensatz, der dabei entsteht, sehen sie nie wieder. Er bleibt aber, und jemand hat ihn jetzt kopiert.
Was nicht gespeichert wird, kann nicht abfließen. Das steht in keinem Modulhandbuch, wäre aber Pflichtstoff, für Unis genauso wie für jeden Shop und jede Agentur.
Quellen: LMU: Information über einen Datenschutzvorfall, LMU: Fragen zum Datenschutzvorfall, heise online, Borns IT- und Windows-Blog.
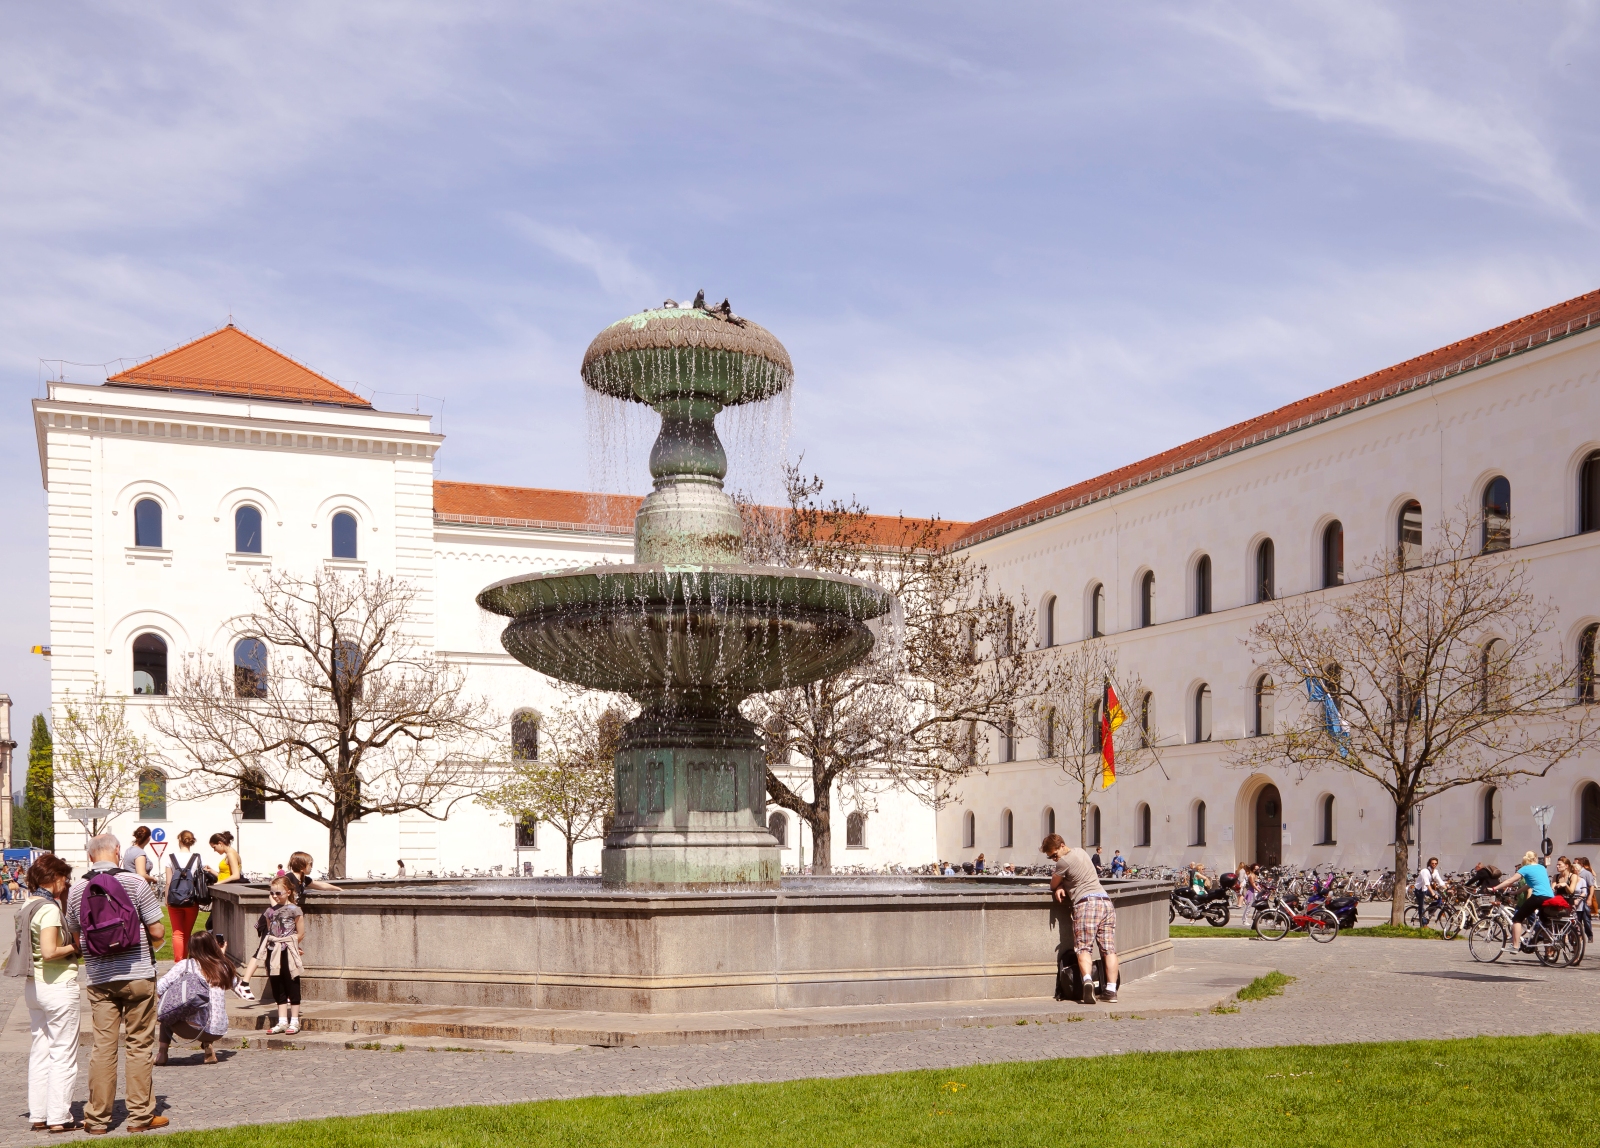
Foto: Juristische Fakultät der LMU München am Professor-Huber-Platz ©2012 Diego Delso, CC BY-SA 3.0
Aktueller Stand: 21. September 2026. Die Lage kann sich ändern, maßgeblich sind die Informationen der LMU.
19.09.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!