 TAGWORX.NET Neue Medien


Aktuelles
BSI-Lagebericht 2026: Die Lage ist ernst – und auch Sie sind gefragt
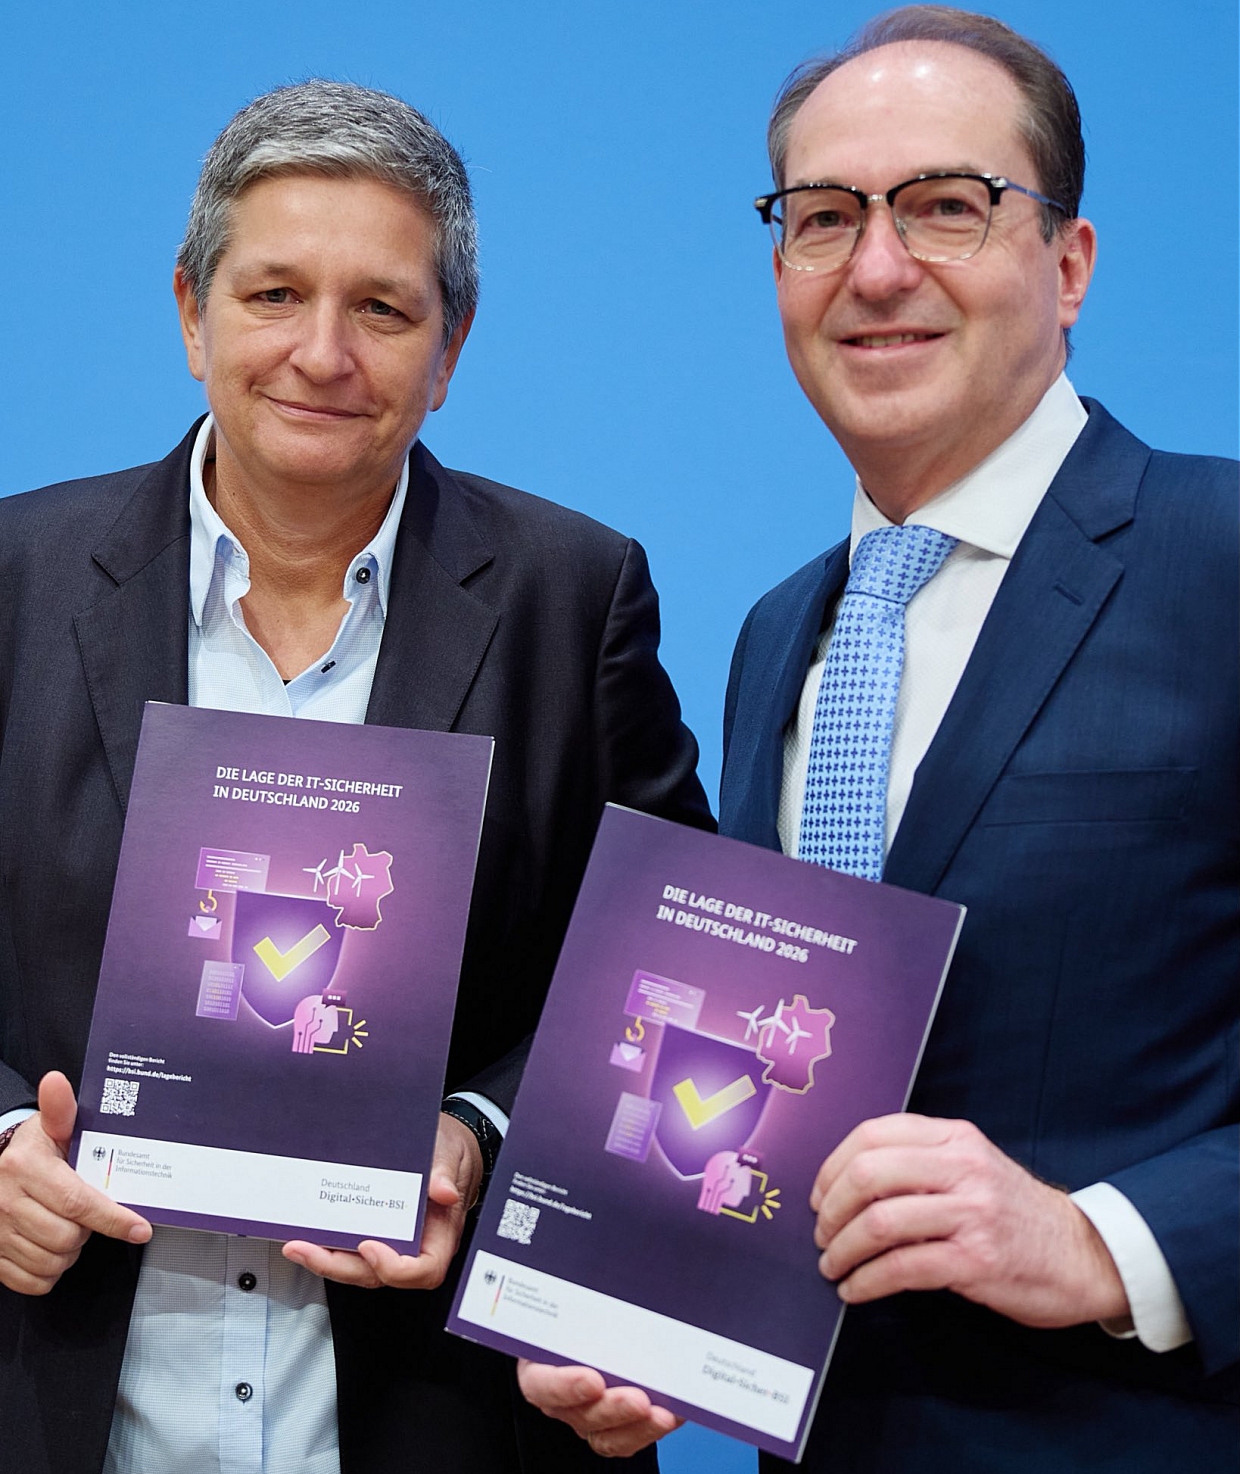 Es ist inzwischen eine Art Herbstritual: Das Bundesamt für Sicherheit in der Informationstechnik (BSI) legt seinen Jahresbericht vor, der Bundesinnenminister tritt vor die Kameras, und beide erklären, dass die Lage ernst ist. Ernster als im letzten Jahr. Auch in diesem Jahr ist es nicht anders. Bei der Vorstellung des BSI-Lageberichts 2026 am 19. November stellte Bundesinnenminister Alexander Dobrindt eine weitere Verschärfung der IT-Sicherheitslage fest. Das BSI selbst bewertet sie als „angespannt bis kritisch“. Man könnte jetzt achselzuckend weiterscrollen. Sollte man aber nicht, denn diesmal haben es die Zahlen wirklich in sich.
Die Lage in Zahlen
Als Hauptgründe für die Verschärfung nennt das BSI die geopolitische Lage und die rasante Entwicklung künstlicher Intelligenz. Erstmals führt der Bericht außerdem den BSI Cyber Index ein, kurz BSI CX, der verschiedene Risikofaktoren zu einer einzigen Kennzahl bündelt. Und die ist in einem Jahr um die Hälfte gestiegen.
| Kennzahl | Wert |
|---|---|
| BSI Cyber Index (BSI CX) | durchschnittlich 170 Punkte, plus 50 Prozent gegenüber dem Vorjahreszeitraum |
| Neue Schwachstellen | 160 pro Tag, 35 Prozent mehr als im Vorjahr |
| Zeit bis zur ersten Ausnutzung (Vorjahr) | 53 Tage |
| Zeit bis zur ersten Ausnutzung (aktuell) | 25 Tage |
| Zeit bis zur ersten Ausnutzung (2. Quartal 2026) | 8 Tage |
| Nutzer mit grundlegenden Schutzmaßnahmen | weniger als die Hälfte |
Die wichtigste Zeile in dieser Tabelle ist die sogenannte Time-to-Exploit, also die Zeitspanne zwischen dem Bekanntwerden einer Schwachstelle und ihrer ersten bekannten Ausnutzung. Sie ist von 53 auf zuletzt 8 Tage gefallen. Acht Tage! Das ist weniger Zeit, als manche IT-Abteilung braucht, um überhaupt ein Wartungsfenster zu beantragen. Nach Angaben des BSI kennen Angreifer Schwachstellen außerdem oft schon, bevor sie öffentlich bekannt werden oder ein Patch bereitsteht. Wer die Meldungen zu NGINX und PHP oder zu PHP2Shell verfolgt hat, weiß, wie sich das in der Praxis anfühlt.
KI als Brandbeschleuniger
BSI-Präsidentin Claudia Plattner machte deutlich, dass KI-Werkzeuge Cyberangriffe in bisher unbekannter Menge und Geschwindigkeit ermöglichen. Was früher ein Team erfahrener Angreifer über Wochen erarbeiten musste, erledigen automatisierte Werkzeuge heute in Stunden, ja Minuten: Schwachstellen finden, Exploits bauen, Phishing-Mails in perfektem Deutsch formulieren. Und laut Bericht werden fortgeschrittene KI-Modelle diese Entwicklung weiter beschleunigen. Gleichzeitig betonte Plattner, dass man dem nicht schutzlos ausgeliefert sei. Ihr vielleicht wichtigster Satz: Sicherheit im digitalen Raum ist kein Zustand.
Der Staat rüstet auf, aber er rettet Sie nicht
Dobrindt fasste die Lage knapp zusammen: Deutschland sei tägliches Ziel professioneller Cyberangriffe. Er kündigte ein Cybersicherheitspaket mit neuen Fähigkeiten und Befugnissen an. Was genau darin steckt, wird sich zeigen. Eines aber kann kein Gesetz und keine Behörde leisten: Ihren Server patchen, Ihr Backup testen oder Ihre Mitarbeiterin davon abhalten, auf den Link in der täuschend echten Rechnungsmail zu klicken.
Genau hier liegt der Kern des Problems. Das BSI warnt seit Jahren, dass gerade kleine und mittlere Unternehmen sowie Kommunen besonders verwundbar sind. Daran hat sich nichts geändert. Angreifer suchen sich nicht unbedingt das lukrativste Ziel, sondern das am schlechtesten geschützte. Der Handwerksbetrieb mit dem veralteten Kundenportal ist für automatisierte Angriffswerkzeuge genauso erreichbar wie ein Konzern. Nur dass der Konzern ein Security-Team hat und der Handwerksbetrieb einen Neffen, der „sich mit Computern auskennt“.
Eigenverantwortung ist keine Kür
Cybersicherheit ist Chefsache, und zwar wörtlich. Mit der Umsetzung der europäischen NIS-2-Richtlinie sind in Deutschland rund 30.000 Unternehmen gesetzlich verpflichtet, Risikomanagement zu betreiben und Sicherheitsvorfälle zu melden. Die Geschäftsleitung haftet dabei persönlich. Wer jetzt denkt, das betreffe ihn nicht, weil sein Betrieb zu klein ist, sollte zweimal hinsehen. Erstens reichen Großkunden ihre Anforderungen zunehmend über Verträge an Zulieferer und Dienstleister weiter. Zweitens interessiert sich kein Angreifer dafür, ob Sie unter irgend ein Gesetz fallen.
Für Behörden und Kommunen gilt das Gleiche, nur mit noch höherem Einsatz. Wenn eine Stadtverwaltung nach einem Ransomware-Angriff wochenlang keine Pässe ausstellen, keine Kfz-Zulassungen bearbeiten und keine Sozialleistungen auszahlen kann, trifft das nicht die Verwaltung, sondern die Bürger. Knappe Haushalte sind ein reales Problem. Eine Ausrede für fehlende Grundsicherung sind sie nicht.
Was Sie konkret tun können
Die gute Nachricht: Die meisten erfolgreichen Angriffe nutzen keine raffinierten Zero-Days, sondern bekannte Lücken und vermeidbare Nachlässigkeiten. Wer die Grundlagen konsequent beherrscht, ist schon besser geschützt als ein Großteil der Konkurrenz.
- Patchen Sie schnell: Kritische Updates für Systeme, die aus dem Internet erreichbar sind, gehören in Stunden oder wenigen Tagen eingespielt, nicht im nächsten Monatszyklus.
- Kennen Sie Ihre Angriffsfläche: Welche Server, Websites, Portale und Schnittstellen sind von außen erreichbar? Was nicht gebraucht wird, wird abgeschaltet.
- Setzen Sie Mehr-Faktor-Authentifizierung ein, mindestens für E-Mail, Fernzugänge und Administrationskonten.
- Sichern Sie Ihre Daten offline oder unveränderlich und testen Sie regelmäßig, ob sich die Backups auch wirklich zurückspielen lassen.
- Schulen Sie Ihre Mitarbeiter, gerade jetzt, da KI-gestütztes Phishing kaum noch von echten Nachrichten zu unterscheiden ist.
- Haben Sie einen Notfallplan: Wer wird angerufen, wer entscheidet, wie wird kommuniziert, wenn nichts mehr geht?
- Holen Sie sich Hilfe, wenn Ihnen das Wissen oder die Zeit fehlt. Das ist kein Eingeständnis von Schwäche, sondern Risikomanagement.
Keine Panik
Der BSI-Lagebericht 2026 ist kein Grund zur Panik, aber ein unmissverständlicher Arbeitsauftrag. Die Angreifer werden schneller, die Werkzeuge besser und das Zeitfenster für die Verteidigung kleiner. Der Staat kann Rahmenbedingungen setzen, Warnungen verschicken und Täter verfolgen. Die Tür zuschließen müssen Sie aber selbst. Wer das weiterhin auf später verschiebt, wird im nächsten Lagebericht womöglich nicht nur Leser sein, sondern Teil der Statistik.
Den vollständigen Lagebericht des BSI können Sie sich hier herunterladen.
Foto: Bundesamt für Sicherheit in der Informationstechnik (BSI)
19.11.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!