 TAGWORX.NET Neue Medien


Aktuelles
Drei Wochen Vorwarnung, null Reaktion: Jetzt tauen auch in Bayern und NRW die Kühlschränke ab
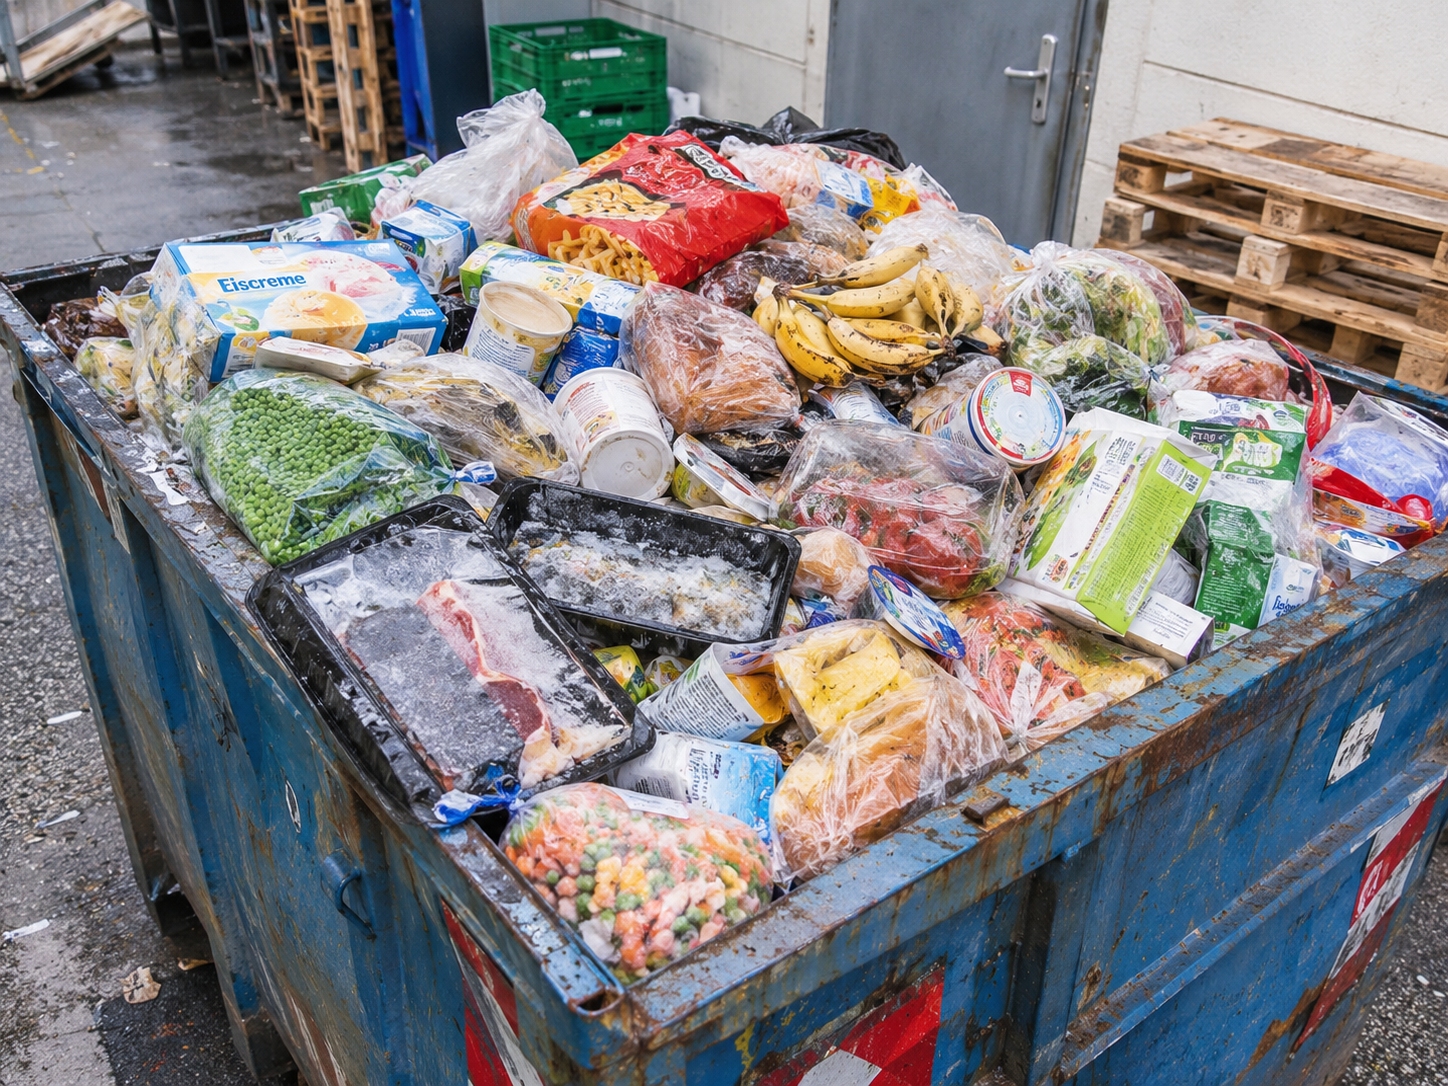 In der Nacht auf den 12. Oktober heizten Unbekannte in Hunderten französischen Supermärkten die Kühlregale auf 50 Grad. Am 13. Oktober warnte das BSI, die Masche könne jederzeit Nachahmer finden. Am 2. November haben sich dann die Nachahmer gefunden, ja wer hätte es gedacht. In Reisbach, in Raesfeld, in Wuppertal, in Wetter an der Ruhr. Und in einem halben Dutzend weiterer europäischer Länder gleich mit. Gleiche Methode, gleicher Hersteller, die gleichen offenen Scheunentore. Man nennt so etwas wohl eine Lernkurve. Eine ziemlich flache und schmerzhafte noch dazu.
Vor drei Wochen haben wir an dieser Stelle über den Kühl-Hack in Frankreichs Supermärkten berichtet. Über alte Danfoss-Steuerungen ohne Updates, über Admin-Oberflächen - teilweise ohne Login-/Passwortkombination - die offen im Internet herumlungerten, und über eine Abtaufunktion, die sich mit zwei geänderten Werten in eine Heizung verwandeln lässt. Wir haben damals geschrieben, das Problem betreffe nicht nur Frankreich. Wir hätten uns gefreut, wenn wir uns geirrt hätten.
Montagmorgen in Niederbayern
In Reisbach im Landkreis Dingolfing-Landau beginnt die Woche mit Müllsäcken. Ein Edeka-Markt meldet auf Facebook, Hacker hätten die Kühlanlagen auf bis zu 50 Grad hochgeheizt. Joghurt, Käse, Milch, alles hinüber. Foodsharing hat noch abgeholt, was zu retten war, der Großteil der Kühlware landete trotzdem in der Tonne. Das Polizeipräsidium Niederbayern ermittelt und stimmt sich nach eigenen Angaben mit den Behörden in anderen Ländern ab. Immerhin: Die reden miteinander, was nicht selbstverständlich ist im kommunalen Zuständigkeitsgewirr.
Ähnliches Bild in Nordrhein-Westfalen. Im selbstständig geführten Rewe-Markt in Raesfeld im Münsterland standen Kühl- und Tiefkühlanlagen am Montagmorgen auf Abtauen, ebenfalls mit bis zu plus 50 Grad. Fleisch, Wurst, Käse, Pizza: in Säcken. Betroffen war (wieder) eine Steuerung von Danfoss. Laut Medienberichten ist der Betreiber gegen diesen Schaden nicht versichert. Wer denkt bei der Kühltruhe auch an eine Cyberpolice?
Die Polizei untersucht weitere Fälle in Wuppertal und im Münsterland. In Wuppertal erfolgte der Angriff am Wochenende, bemerkt wurde er am Montagmorgen. In Wetter-Volmarstein im Ennepe-Ruhr-Kreis traf es einen Supermarkt der Arbeiterwohlfahrt. Dort sagt die Bereichsleiterin, der eigentliche Angriff habe der Firma gegolten, die die Kühlanlagen aus der Ferne wartet. Merken Sie sich diesen Satz. Er kommt gleich noch einmal vor.
Rewe erklärte, das betroffene System sei „nur regional in wenigen Märkten“ im Einsatz. Das ist beruhigend. Wenige Märkte, ein paar Regionen, ein paar Länder. Klein, aber fein. Und trotzdem grob fahrlässig.
Das Drehbuch lag seit drei Wochen auf dem Tisch
Wer jetzt von einer „neuen Angriffswelle“ spricht, nennt auch die zweite Staffel einer Vorabendserie eine Weltpremiere. Die Vorgehensweise ist exakt dieselbe wie in Frankreich: Die Angreifer schalten aus der Ferne den Abtaumodus ein und drehen den Sollwert hoch. Ein belgischer Kältetechnik-Dienstleister bestätigt das. In Estland verschafften sich die Täter Zugang zum Steuerrechner einer älteren Danfoss-Anlage, deren Software nie (!) aktualisiert worden war. Gerade Estland, das zu den digitalen Musterschülern in Europa zählt! In Belgien wurden zusätzlich Geräte des Herstellers Copeland angegriffen.
Die Liste der Betroffenen vom 2. November liest sich wie ein Reiseprospekt: Belgien, Schweden, Irland, Estland, Finnland, Luxemburg, die Niederlande, Italien, Portugal. In Belgien leiteten die Bundesanwälte Ermittlungen zu mindestens 76 Standorten ein, darunter Delhaize, Carrefour, Spar und ein IKEA in Mons. In Schweden standen ICA-Märkte in Sjöbo und Tomelilla morgens geschlossen, Coop meldet sechs betroffene Filialen. In Irland räumte SuperValu in 13 Läden die Kühlware aus. Und eben Deutschland.
Insgesamt fiel die zweite Welle deutlich kleiner aus als der französische Rundumschlag. Das ist allerdings kein Verdienst der Verteidiger. Es lag schlicht daran, dass die ANgreifer sich nicht all zu viel Arbeit gemacht haben.
Es wurde gewarnt. Laut, deutlich, schriftlich.
Das eigentlich Ärgerliche an diesem Montag ist nicht der Angriff selbst. Es ist der Zeitstrahl davor.
| Wann | Was passierte |
|---|---|
| 11./12. Oktober | Angriff auf Frankreichs Supermärkte. Wirtschaftsminister Roland Lescure spricht im Parlament von rund 700 betroffenen Märkten. |
| 13. Oktober | CERT-FR aktualisiert seine Warnung und nennt neben Danfoss auch Copeland und Dixell als Hersteller betroffener Fernsteuerungen. |
| 13. Oktober | Das BSI veröffentlicht die Empfehlung BSI-CS 154 zu internetverbundenen OT-Systemen. Wichtigste Maßnahme: kein direkter Zugriff aus dem Internet. Das Amt bezeichnet die Maßnahmen als leicht umsetzbar. |
| 13. Oktober | Danfoss rät seinen niederländischen Kunden, die Systeme vom Internet zu trennen. |
| Nach dem Angriff | Schätzungsweise 4.500 Danfoss-Controller sind in europäischen Supermärkten weiterhin offen im Netz erreichbar. |
| 20. bis 30. Oktober | Die Sicherheitsfirma Lupovis registriert verdächtige Zugriffe auf ihre als Köder aufgestellten Danfoss-Sensoren, auch in später betroffenen Regionen. |
| 2. November | Zweite Welle in rund zehn europäischen Ländern, darunter Bayern und Nordrhein-Westfalen. |
BSI-Präsidentin Claudia Plattner hatte nach Frankreich gesagt, dieser Angriff könne „auch jetzt jederzeit Nachahmer finden“. Sie hatte recht. Und ihr Amt hat die Gegenmaßnahme gleich mitgeliefert: Steuerung raus aus dem offenen Internet, Fernzugriff nur über VPN mit zweitem Faktor, Updates einspielen. Leicht umsetzbar, schreibt das BSI. Das ist keine Raketenwissenschaft, das ist ein Eintrag im Router, verdammt nochmal!
Drei Wochen hatte man Zeit. Zur Einordnung: Die Lebkuchen stehen seit Ende August im Regal. Für eine Firewall-Regel hat es offenbar nicht gereicht.
Grob fahrlässig? Fragen wir anders herum.
Ob das juristisch grob fahrlässig ist, werden demnächst Anwälte und Versicherungen ausfechten, und die werden ihre helle Freude daran haben. Als Laie darf man sich aber eine einfache Frage stellen: Der Hersteller sagt seit Jahren, dass bestimmte Geräte keine Sicherheitsupdates mehr bekommen. Die französische Cyberabwehr warnt öffentlich. Das deutsche BSI warnt öffentlich und nennt die Abhilfe „leicht“. Die Angriffsmethode steht in jeder Zeitung. Und drei Wochen später hängt dieselbe Steuerung immer noch offen im Netz. Wie soll man das sonst nennen? Pech?
Fairerweise: Der Inhaber eines Edeka- oder Rewe-Marktes ist Kaufmann, kein Netzwerktechniker. Viele wissen vermutlich nicht einmal, dass ihre Kühltheke eine IP-Adresse hat. Die Verantwortung liegt deshalb nicht in erster Linie beim Mann an der Fleischtheke. Sie liegt bei denen, die diese Anlagen aus der Ferne betreuen. Und damit sind wir wieder bei dem Satz aus Wetter-Volmarstein: Der Angriff galt der Firma, die die Kühlung fernwartet.
Fernwartung ist ein Geschäftsmodell. Der Kältetechniker spart sich die nächtliche Anfahrt, der Händler spart sich den Notdienst. Wunderbar. Nur ist Sicherheit bei diesem Geschäftsmodell offenbar ein Extra, das niemand bestellt hat und wohl auch niemand mitliefert.
Das große Zuständigkeits-Mikado
Wie es dazu kommen konnte, ist eigentlich schnell erklärt. Es handelt sich um ein Spiel, bei dem verliert, wer sich zuerst bewegt.
- Der Händler hält die Kühltechnik für Sache des Kältebauers.
- Der Kältebauer hält die Firmware für Sache des Herstellers.
- Der Hersteller hat ja gewarnt, dass die Altgeräte raus müssen.
- Das BSI hat ja auch gewarnt.
- Die IT-Abteilung, falls vorhanden, sieht die Kühlung gar nicht, denn die zählt zur Haustechnik.
Alle haben recht, keiner ist zuständig, und die Angreifer spielen nicht Mikado. Sie räumen ab und zerstören Lebensmittel im sechsstelligen Bereich.
Wie viele Mitspieler noch auf dem Tisch liegen, zeigen die Internet-Scans. Das Analyseunternehmen Censys findet weltweit immer noch gut 1.000 (!) erreichbare Danfoss-StoreView-Oberflächen. Allein in Belgien sind es 138, von denen nur rund zwei Drittel gepatcht scheinen. Belgien war am Montag eines der am stärksten betroffenen Länder. Na, so eine Überraschung. Man möchte mit dem Kopf an die Wand schlagen, immer und immer wieder, bis der Schmerz nachlässt.
Und wer war's? Spielt das überhaupt eine Rolle?
Bekennerschreiben gibt es nach wie vor keines. Belgiens Zentrum für Cybersicherheit sagt ganz offen, man wisse nicht, wer dahintersteckt, und werde es womöglich nie erfahren. Staatlicher Akteur, Hacktivisten, gelangweilte Teenager mit einem Shodan-Account: Für den Joghurt im Müllsack ist das ziemlich wurscht.
Interessanter ist ein anderes Detail. Neben Danfoss traf es in Belgien auch Copeland-Anlagen, und CERT-FR nannte schon im Oktober drei Hersteller. Wer sich jetzt bequem auf „das Danfoss-Problem“ zurückzieht, macht es sich zu leicht. Das Problem ist nicht ein bestimmter Kasten. Das Problem ist eine Branche, die Steuerungen für physische Prozesse ins offene Internet hängt und dann fünfzehn Jahre lang nicht mehr hinschaut.
Was Sie jetzt tun sollten, auch ohne Kühltruhe
Sie betreiben keinen Supermarkt? Glückwunsch. Das Muster gilt trotzdem für Sie. Bei uns heißt es nicht Kühlsteuerung, sondern Heizungsregelung mit Web-Oberfläche, NAS mit Admin-Login im Netz, IP-Kamera mit Werkspasswort oder WordPress-Plugin, das seit 2019 kein Update gesehen hat. Ein paar Fragen, die Sie heute noch beantworten sollten:
- Welche Geräte in Ihrem Betrieb haben eine Login-Seite? Heizung, Lüftung, Kühlung, Kameras, Zutrittskontrolle, Router, NAS.
- Welche davon sind direkt aus dem Internet erreichbar? Wenn Sie es nicht wissen: Fragen Sie Ihren Dienstleister. Schriftlich.
- Läuft Fernwartung ausschließlich über VPN mit Zwei-Faktor-Anmeldung, und hat jeder Techniker einen eigenen Zugang?
- Welche Geräte bekommen keine Sicherheitsupdates mehr? Die gehören vom Netz oder ausgetauscht.
- Steht in Ihrem Wartungsvertrag, wer für Sicherheitsupdates zuständig ist? Wenn nicht: Das ist die Antwort.
- Gibt es einen Alarm, der unabhängig vom angegriffenen System funktioniert, etwa einen separaten Temperaturlogger?
- Deckt Ihre Versicherung Schäden durch Cyberangriffe auf Betriebstechnik ab? Fragen Sie nach, bevor Sie es müssen.
Frankreich war die Warnung, Deutschland ist die Quittung
Beim ersten Mal ist so ein Angriff ein Schock. Beim zweiten Mal, drei Wochen später, mit identischer Methode und nach öffentlichen Warnungen von Behörden und Hersteller, ist er vor allem eines: eine Bestandsaufnahme darüber, wie ernst wir Betriebstechnik nehmen. Die Antwort liegt gerade in Reisbach, Raesfeld, Wuppertal und Wetter in Müllsäcken.
Die dritte Welle kommt bestimmt. Offen ist nur, ob bis dahin endlich mal irgendjemand den Stecker gefunden hat.
Und jetzt: Weiterschlafen!
Zum Nachlesen
- TAGWORX.NET: Sauna statt Tiefkühltruhe – Was steckt hinter dem Kühl-Hack in Frankreichs Supermärkten?
- Merkur: Hacker legen Kühlanlagen lahm – Supermarkt in Niederbayern verliert Lebensmittel
- t-online: Erste deutsche Supermärkte melden Hitzeattacken
- t-online Köln: Cyberangriff auf Rewe-Markt in NRW – Konzern nennt Details
- it-daily: BSI warnt vor offen erreichbaren Steuerungsanlagen
- SecurityWeek: Over 100 European Stores Hit as Supermarket Fridge Attacks Return
- Euronews: Which countries in Europe have been hit by supermarket fridge cyber incidents?
- DutchNews: Hackers tamper with fridges at 17 Dutch firms as attacks spread
03.11.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!