 TAGWORX.NET Neue Medien


Aktuelles
Sauna statt Tiefkühltruhe: Was steckt hinter dem Kühl-Hack in Frankreichs Supermärkten?
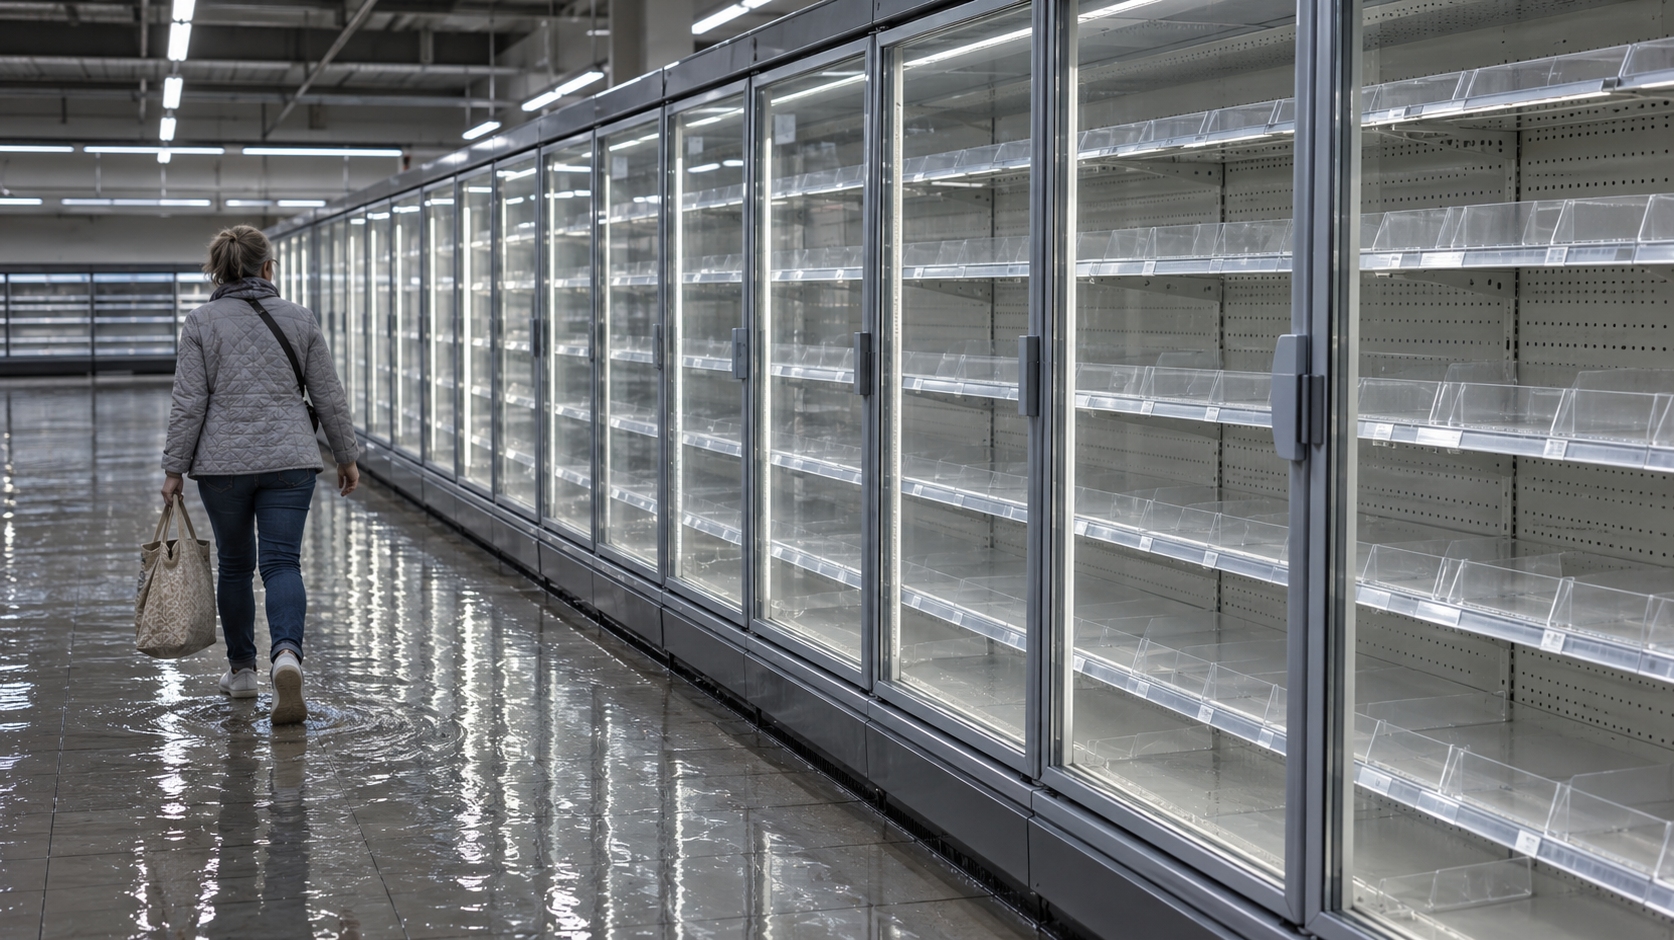 In der Nacht auf den 12. Oktober drehten Unbekannte in Hunderten französischen Supermärkten die Kühlung auf „Abtauen“. Stundenlang, bei bis zu 50 Grad. Tonnenweise Lebensmittel landeten im Müll. Eine Phishing-Mail (wie sonst üblich) brauchte dieses Mal vermutlich keiner. Die Steuerungen über die eklatant veraltete Software hingen nämlich offen im Internet. Der Hersteller hatte gewarnt, aber wen interessiert das.
In Gradignan bei Bordeaux beginnt der Montag mit nassen Füßen. Gegen vier Uhr morgens merkt der Betreiber eines Intermarché, dass in seinem Laden etwas gewaltig schiefläuft: Die Truhen tauen, das Lager steht unter Wasser. Angefangen hat das Ganze laut seinem Bericht gegenüber Le Monde schon gegen 23 Uhr am Vorabend. Fünf Stunden lang fällt niemandem etwas auf. Kein Alarm, keine rote Lampe, kein Anruf, nichts.
Die Kühlung hat in dieser Nacht übrigens gar nicht versagt. Sie hat brav getan, was man ihr gesagt hat. Nur hat ihr das eben jemand anderes gesagt.
Fünfhundert Läden, ein gemeinsamer Nenner
Gradignan ist kein Einzelfall. Die Zahlen, die die Ketten am Montag nach und nach herausgaben, lesen sich wie das Who's who des französischen Lebensmittelhandels: Bei Intermarché und Netto sind es rund 300 Filialen, bei Coopérative U knapp hundert, Carrefour meldet 80 Supermärkte, Monoprix etwa 30 – rund fünf Prozent seines Filialnetzes. E.Leclerc spricht von „mehreren Geschäften“. Das Fachblatt Cooling Post schätzt die Gesamtzahl auf etwa 500 Läden.
Thierry Cotillard, Präsident der Mousquetaires-Gruppe (Intermarché, Netto), rechnet landesweit mit Verlusten im zweistelligen Millionenbereich. Das ist eine erste Schätzung, keine Schlussrechnung. In einigen Märkten sind Geräte sogar so heiß geworden, dass sie Feuer gefangen haben. Zur Erinnerung: Wir reden hier über Kühlgeräte.
Entsprechend groß fällt das Aufgebot aus. Die Pariser Staatsanwaltschaft ermittelt, die Fäden laufen beim Office anticybercriminalité (OFAC) zusammen. Premierminister Sébastien Lecornu verfolgt den Fall nach Angaben seines Umfelds persönlich und hat die nationale Cybersicherheitsbehörde ANSSI eingeschaltet. Deren Notfallteam CERT-FR veröffentlichte noch am Montag eine Warnung. Die Kernaussage: zahlreiche Kompromittierungen bei zwei Steuerungsserien des dänischen Herstellers Danfoss, AK-SM und AK-SC.
Der Handelsverband FCD fordert von Danfoss inzwischen „vollständige Transparenz“. Man kann es ihm nicht verdenken.
Wie man einen Kühlschrank zum Heizen überredet
Moment, wie bitte? Hacker drehen ein Kühlgerät auf 50 Grad? Ein Kühlregal hat doch gar keine Heizung.
Doch, hat es. Wer schon mal ein altes Gefrierfach abgetaut hat, kennt das Problem: Feuchtigkeit aus der Luft setzt sich als Eis am Verdampfer ab, also an dem Bauteil, das die Wärme abführt. Je dicker die Eisschicht, desto schlechter kühlt die Anlage. Deshalb schaltet die Regelung mehrmals am Tag kurz die Kühlung ab und heizt den Verdampfer an, meist mit elektrischen Heizstäben, manchmal mit Heißgas. Ein paar Minuten, dann läuft die Kühlung wieder. Völlig normal, völlig harmlos.
Genau diese Routine haben die Angreifer gekapert. Nach Informationen von Le Monde setzten sie die Abtautemperatur auf 50 Grad und verlängerten die Dauer des Zyklus von einer auf acht Stunden. Die Mousquetaires berichteten Reuters, dass einzelne Anlagen sechs Stunden lang bei 50 Grad liefen. Weil die Parameter auch die Alarmierung beeinflussen, schlugen die Systeme teilweise verspätet an. Das erklärt die stille Nacht in Gradignan.
Fairerweise gehört eine Einordnung dazu: 50 Grad beschreibt den Sollwert beziehungsweise die Heizung, nicht zwingend die Temperatur jedes Joghurts im Regal. Für die Ware spielt das aber keine Rolle. Tiefkühlpizza, die stundenlang über ihrer Lagertemperatur lag, darf nicht zurück ins Regal. Stichwort Kühlkette. Punkt.
Das eigentlich Bemerkenswerte: Für diesen Angriff brauchte es keine Schadsoftware, keine Verschlüsselung, keine Lösegeldforderung. Die Angreifer nutzten eine ganz legale Funktion der Anlage, nur eben mit böser Absicht. Ein Feature, kein Bug. Jedenfalls bis jemand Fremdes auf den Knopf drückt.
Die Geräte, die der Hersteller selbst längst abgeschrieben hatte
Danfoss hat sich inzwischen geäußert. Die meisten betroffenen Geräte seien Altmodelle der Reihen AK-SM800 und AK-SC355 gewesen, für die es weder Software- noch Sicherheitsupdates mehr gibt. Dazu kamen neuere AK-SM800A-Steuerungen, die mit veralteter Firmware liefen. Man habe Kunden schon lange geraten, unterstützte Systeme aktuell zu halten und Altgeräte gegen aktuelle Lösungen zu tauschen.
Übersetzt aus dem Konzerndeutsch: Wir haben's euch doch gesagt.
Und tatsächlich ist das Verfallsdatum dieser Technik kein Geheimnis. Danfoss erklärte das AK-SM 800 im Mai 2021 offiziell zum Auslaufmodell, die SC255 und SC355 stellte der Hersteller bereits 2016 ein. Trotzdem steuerten diese Kästen 2026 noch die Kühlregale von Hunderten Supermärkten. Kein Wunder: Eine Kühlsteuerung läuft gern zehn, fünfzehn Jahre. Sie piept nicht, sie stürzt nicht ab, sie kühlt. Dass ihre Sicherheit seit Jahren niemand mehr pflegt, sieht man ihr nicht an.
Ganz so billig sollte man den Hersteller allerdings nicht davonkommen lassen. Mehrere Gerätegenerationen hatten Schwachstellen ausgerechnet bei der Anmeldung. Und der Austausch eines solchen Controllers ist kein Windows-Update: Teilweise muss ein Techniker mit einem USB-Stick persönlich anrücken, Konfigurationen übertragen und die Anlage neu prüfen.
Eine Schwachstellen-Chronik zum Mitschreiben
Wer glaubt, der Angriff sei aus heiterem Himmel gekommen, sollte sich die Vorgeschichte ansehen. Sie zieht sich über ein Jahrzehnt.
| Wann | Was passierte |
|---|---|
| 2016 | Danfoss stellt die Steuerungen AK-SC255 und AK-SC355 ein. |
| Mai 2021 | Das AK-SM 800 erreicht offiziell sein Lebensende. |
| 2022 | Angriffe auf 16 russische Supermärkte mit AK-SM-800-Steuerungen, im selben Jahr auf 40 Märkte in Israel. Den Anlagen fehlten Firewall und VPN (laut Danfoss-Mitteilung vom Oktober 2025). |
| 2023 | Das französische Sicherheitsunternehmen Synacktiv veröffentlicht Lücken, mit denen sich die Anmeldung bei SM800 und SC255 umgehen lässt. Danfoss behebt weitere Fehler im AK-SM 800A mit Firmware 3.3. |
| März 2025 | Patch für CVE-2025-41450: ein alternativer Anmeldemechanismus im AK-SM 8xxA vor Version 4.2. |
| August 2025 | CVE-2025-41451 (Befehlsausführung für angemeldete Angreifer) und CVE-2025-41452 (Dienstausfall). Abhilfe: Firmware 4.3.1. |
| Oktober 2025 | Danfoss verschärft die Support-Politik für Altgeräte, weil sie aktuelle Sicherheitsanforderungen nicht mehr erfüllen. |
| 9. August 2026 | Claroty Team82 zeigt, wie sich beim AK-SM 800A ein Admin-Zugang ohne Passwort erzeugen lässt. Per Internet-Scan finden die Forscher 2.765 öffentlich erreichbare Geräte. |
| Ende August 2026 | Kühlprobleme mit Warenverlusten in rund einem Dutzend Supermärkten von US-Militärstützpunkten. Ein Zusammenhang ist nicht belegt, das Muster ähnelt sich aber. |
| 11./12. Oktober 2026 | Der Angriff auf Hunderte französische Supermärkte. |
Der Claroty-Fund verdient einen zweiten Blick. Die Forscher entdeckten im AK-SM 800A einen alternativen Login, der auf einem „Code des Tages“ basiert. Berechnet wird er aus dem Systemdatum. Die Forscher rekonstruierten den Algorithmus und konnten sich damit ohne Admin-Passwort eine Admin-Sitzung verschaffen. Das ist ungefähr so, als würde man das Zahlenschloss von Fort Knox jeden Morgen auf das heutige Datum stellen und hoffen, dass niemand einen Kalender besitzt.
Wichtig für die saubere Trennung: Danfoss hatte diese Lücken gepatcht. Und bislang hat weder die ANSSI noch der Hersteller öffentlich bestätigt, welche Schwachstelle beim französischen Angriff tatsächlich ausgenutzt wurde.
Und die böse Phishing-Mail?
Bei jedem Cyberangriff steht sie sofort im Raum: die eine Mail, die irgendwer in der Buchhaltung besser nicht geöffnet hätte. Hier spricht nach allem, was bisher bekannt ist, wenig dafür. Sie war schlichtweg nicht nötig.
Denn die Weboberflächen dieser Steuerungen sind für die Fernwartung gebaut. Der Kältetechniker soll nachts nicht durch die halbe Stadt fahren, nur weil ein Kühlregal zwei Grad zu warm ist. Also öffnet er im Browser die Admin-Seite und dreht an den Werten. Bequem. Und in vielen Fällen hing diese Seite direkt im offenen Internet (!) statt hinter einem VPN.
Kévin Tellier von Synacktiv beschreibt gegenüber InformatiqueNews den typischen Ablauf: Man sucht über Dienste wie Shodan nach öffentlich erreichbaren Geräten eines bestimmten Modells und prüft dann, ob eine bekannte Lücke oder ein schwaches Passwort den Weg freimacht. So einfach ist das. Ob so ein Angriff absehbar war? Seine Antwort: „Ehrlich gesagt: ja.“
Wie gut sich diese Suche in Frankreich lohnt, zeigen Internet-Scans: Laut Time stand das Land für fast 60 Prozent aller weltweit sichtbaren Danfoss-Kühlsteuerungen. Und Tellier erzählt noch eine Anekdote, die wehtut: Wenige Wochen vor dem Angriff stieß sein Team bei einem Audit für Supermarktketten auf eine Kühlsteuerung eines anderen Herstellers, die sich mit leerem Benutzernamen und leerem Passwort öffnen ließ. Kein Hack sondern ein offenes Scheunentor.
Ganz ausschließen lässt sich die Klick-Theorie trotzdem nicht. Sie würde nur anders aussehen. Sogenannte Infostealer, also Schadprogramme, die gespeicherte Passwörter aus Browsern abgreifen, landen meist über verseuchte Anhänge oder Downloads auf Rechnern. Erwischt so ein Programm den Laptop eines Wartungstechnikers, liegen dessen Zugangsdaten zur Kühlungs-Oberfläche bald auf einem Marktplatz im Netz. Experten nennen das als möglichen Weg. Belegt ist er für diesen Fall nicht. Offiziell gilt: Der Einstiegsweg ist noch nicht geklärt.
Wem gehört eigentlich der Kühlschrank?
Spannender als die Frage nach dem Täter ist fast die nach der Verantwortung. Und die verteilt sich hübsch auf mehrere Schultern.
Bei genossenschaftlich organisierten Ketten wie Intermarché, Leclerc oder U gehören die Kühlanlagen meist den selbstständigen Marktbetreibern. Die entscheiden über den Austausch, verstehen aber naturgemäß mehr von der Frischetheke als von Firmware. Installation und Wartung übernehmen Kältetechnik-Firmen, oft mit dauerhaftem Fernzugriff. Den Controller liefert Danfoss. Und die IT-Abteilung? Sieht die Kühlung oft gar nicht, weil sie zur Haustechnik zählt, nicht zur IT.
Fachleute nennen das die Lücke zwischen IT und OT, also zwischen klassischer Bürotechnik und Betriebstechnik, die physische Prozesse steuert. Bei der IT geht im schlimmsten Fall eine Datenbank verloren. Bei der OT tauen 300 Tiefkühltruhen ab. Die spannende Frage für die anstehenden Rechtsstreitigkeiten lautet also: In wessen Wartungsvertrag steht eigentlich, dass jemand Sicherheitsupdates einspielt und Altgeräte aussortiert? Man ahnt die Antwort.
Eine neue Komponente bringt die EU mit: Seit dem 11. September 2026 gelten erste Pflichten aus dem Cyber Resilience Act. Hersteller digitaler Produkte müssen aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden vorab melden, eine ausführlichere Meldung folgt nach 72 Stunden. Ob der französische Fall darunter fällt, ist offen. Und für ein Gerät, das seit 2016 keinen Support mehr bekommt, hilft auch die schönste Meldepflicht nicht weiter.
„Der Russe“ war's? Das wäre bequem
Kaum war die Nachricht draußen, fiel natürlich der übliche Verdächtige. Die Faktenlage dazu ist dünn: Bis heute gibt es kein Bekennerschreiben und keine Zuordnung durch Behörden. Die ANSSI selbst räumt ein, die Angriffe noch nicht im Detail zu verstehen. Sie koordiniert sich mit europäischen Partnerbehörden, weil Reuters zufolge auch andere Länder betroffen sein könnten.
Natürlich kann hinter einer so koordinierten Aktion ein staatlicher Akteur stecken. Ebenso gut aber Vandalen, Hacktivisten oder Kriminelle, die einfach testen, was geht. Die Technik verlangt jedenfalls keine Geheimdienst-Ausstattung. Ein Internet-Scanner, eine bekannte Lücke, ein Wochenende Amusement.
Und dann ist da noch dieses kleine Detail aus der Chronik: Zu den ersten bekannten Opfern von Angriffen auf genau diese Steuerungen gehörten 2022 ausgerechnet russische Supermärkte. Wer reflexhaft nach Moskau zeigt, sollte das vielleicht im Hinterkopf behalten.
Vorbei ist die Sache übrigens noch nicht. Der französische Kältetechnik-Verband SNEFCCA warnte am Montag, die Angriffe liefen weiter, und brachte das Grundproblem auf den Punkt: „Solange das System verbunden ist, ist es hackbar.“ ANSSI-Chef Vincent Strubel rief alle Betreiber auf, die betroffenen Danfoss-Steuerungen umgehend vom Netz zu nehmen oder den Zugriff zumindest drastisch zu filtern.
Was das mit Ihrer Website zu tun hat
Wir betreuen keine Kühlregale. Aber das Muster kennen wir aus unserem Alltag nur zu gut, nur heißt es bei uns WordPress-Plugin von 2019, phpMyAdmin auf der Hauptdomain oder ein NAS mit Admin-Oberfläche im offenen Netz. Die Zutaten sind immer dieselben: eine Verwaltungsoberfläche, die öffentlich erreichbar ist. Software, die keiner mehr aktualisiert. Ein Standardpasswort, das „erst mal“ geblieben ist. Und niemand, der sich zuständig fühlt.
Ein paar Fragen, die jedes Unternehmen nach diesem Fall ehrlich beantworten sollte:
- Welche Geräte und Systeme bei uns haben eine Login-Seite? Auch Heizung, Lüftung, Kameras, Zutrittskontrolle, Router, NAS.
- Welche davon sind direkt aus dem Internet erreichbar, statt nur über VPN?
- Welche Software darauf bekommt noch Sicherheitsupdates, und wer spielt sie ein?
- Haben externe Dienstleister persönliche Zugänge mit Zwei-Faktor-Anmeldung, oder teilen sich alle seit Jahren dasselbe Passwort?
- Steht in den Wartungsverträgen, wer für Sicherheit zuständig ist?
- Gibt es Alarme, die unabhängig vom angegriffenen System funktionieren?
Geräte, die keine Updates mehr bekommen, gehören vom Netz getrennt oder ausgetauscht. Ja, das kostet. Aber fragen Sie doch mal bei Intermarché nach, was das Gegenteil kostet.
Keine Mail, kein Klick, keine Ausrede
Das vielleicht Unbequemste an dieser Geschichte: Es gibt diesmal keinen Mitarbeiter, dem man den Fehler in die Schuhe schieben kann. Niemand musste auf einen Link klicken. Die Tür stand offen, das Klingelschild hing seit Jahren gut sichtbar im Netz, und der Code fürs Schloss ließ sich zumindest bei manchen Geräten aus dem Kalender ablesen. Die Angreifer mussten nur noch reinspazieren und am Thermostat herumfummeln.
Die Lücken waren bekannt. Die Patches existierten. Die Warnungen auch. Was fehlte, war jemand, der sich dafür zuständig fühlte. Und genau dieser Jemand fehlt gerade in sehr vielen Kellern, Technikräumen und Serverschränken, nicht nur in Frankreich.
Zum Nachlesen
- InformatiqueNews: Supermarchés, l'attaque des frigos Danfoss expose l'angle mort de l'OT télémaintenue
- franceinfo: Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés
- Techniques de l'Ingénieur: Une cyberattaque contre les systèmes frigorifiques
- Cooling Post: Danfoss moves to mitigate cyberattack
- The Hacker News: Attackers Heat French Supermarket Fridges Up to 50°C
- Time: Cyberattack on Supermarket Fridges in France
- Claroty Team82: Freeze the Controller, Defrost the Food
13.10.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!