 TAGWORX.NET Neue Medien


Aktuelles
TerminalFix-Angriff auf RAK München: Was Kanzleien jetzt tun müssen
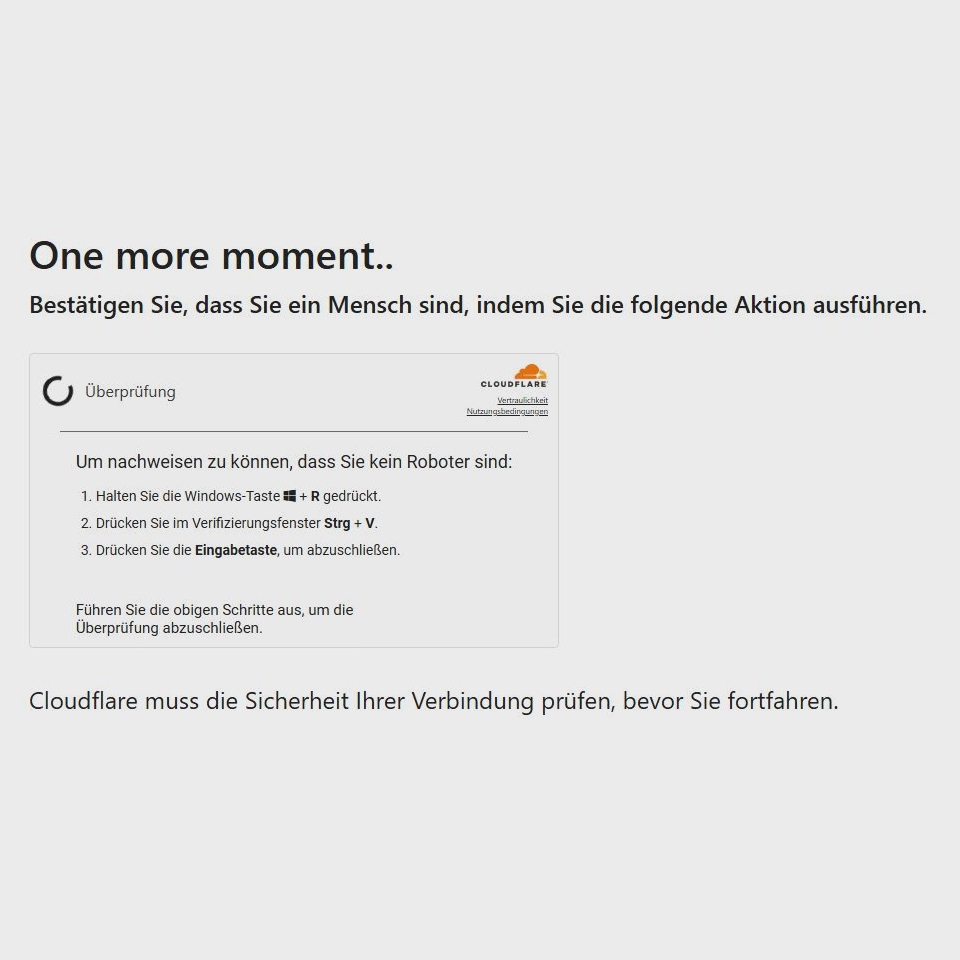 Falls Sie sich noch an unseren Artikel zum Berlin-Hack erinnern: Genau diese Masche - TerminalFix, die neue, netzwerkfähige Variante des berüchtigten ClickFix-Tricks - ist jetzt offenbar auch auf einer Webseite aufgetaucht, die Juristen so ziemlich täglich besuchen. Die Rechtsanwaltskammer München warnt aktuell vor einem Angriff auf ihre eigene Webseite. Und wer glaubt, das "hochoffizielle Plattformen" per se sicher sind, sollte jetzt weiterlesen.
Was genau passiert ist
Laut Warnung der Rechtsanwaltskammer München wurde deren Webseite kompromittiert und zeigt Besuchern ein manipuliertes Element, das auf den ersten Blick wie eine gewöhnliche "Bestätigen Sie, dass Sie kein Roboter sind"-Abfrage aussieht. Wer sich gerade für ein Seminar anmelden oder eine andere Kammerangelegenheit erledigen wollte, klickt hier routiniert durch und genau darauf ist der Angriff ausgelegt. Nur ist das eben kein CAPTCHA. Es ist eine Schritt-für-Schritt-Anleitung, die den eigenen Rechner öffnet: Tastenkombination drücken, Befehl einfügen, Enter - fertig ist der Schadcode in der System-Konsole und damit auf der eigenen Kiste im eigenen Netzwerk. Also genau da, wo sich die Mandatenunterlagen stapeln.
ClickFix, TerminalFix und warum die Firewall hier machtlos ist
Die zugrunde liegende Technik heißt ClickFix und ist schon seit Anfang 2026 auf dem Radar von Sicherheitsbehörden. Das Prinzip: Eine gefälschte CAPTCHA-Seite fordert zu einer Tastenkombination auf - klassisch "Windows-Taste + R", gefolgt von "Strg+V" und "Enter" - und lässt das Opfer damit selbst einen zuvor unsichtbar kopierten Schadbefehl ausführen. So weit so logisch: Weil der Klick vom Nutzer selbst kommt, schlagen viele klassische Schutzmechanismen gar nicht erst an.
Die seit diesem Sommer beobachtete Weiterentwicklung, TerminalFix, treibt das noch weiter: Statt des harmlosen "Ausführen"-Dialogs wird das Windows-Terminal oder direkt PowerShell geöffnet. Damit lässt sich nicht mehr nur ein einzelner Rechner infizieren, sondern ein Tunnel ins gesamte Firmen- oder Behördennetzwerk aufbauen, ganz ohne klassischen Dateianhang, ganz ohne Exploit. Die Kopierfunktion übernimmt in der Regel unsichtbares JavaScript im Hintergrund, das Opfer sieht nur die Anleitung, nicht den eigentlichen Befehl.
| Merkmal | ClickFix (klassisch) | TerminalFix (aktuell) |
|---|---|---|
| Ziel-Anwendung | Windows-Dialog "Ausführen" | Windows-Terminal / PowerShell |
| Reichweite | Einzelner Rechner | Ganzes Netzwerk über Reverse-Tunnel |
| Erkennung durch klassische Antivirensoftware | Schwierig | Praktisch wirkungslos |
| Bekannt seit | Anfang 2026 | August 2026 |
Der Präzedenzfall: das Berliner Landesnetz
Dass so eine Warnung kein Grund zur Panik, aber sehr wohl ein Grund zur Eile ist, zeigt der Fall, den wir bereits im Blog behandelt haben: Beim Hack des Berliner Landesnetzes reichte laut BSI ein einziger Klick eines Mitarbeiters auf einen Link in einer Phishing-Mail, um zwei Senatsverwaltungen lahmzulegen. Zwischen dem 7. und 12. August 2026 zog die Ransomware-Gruppe Rhysida dann rund 5,8 Terabyte Daten ab. Mehr als 46.500 Verträge, Ausweisdokumente, Krankmeldungen und tausende sicherheitsrelevante Unterlagen waren darunter. Der Angriff fiel erst am 14. August auf, also gut eine Woche nach dem eigentlichen Zugriff. Die Erpresser forderten 30 Bitcoin, umgerechnet rund zwei Millionen Euro. Berlin zahlte nicht und Anfang September wurden die Daten wie zuvor angekündigt im Darknet veröffentlicht. Das BSI hat den Angriffsweg inzwischen bestätigt: TerminalFix, also exakt dieselbe Technik, die jetzt auch auf der Kammer-Webseite aufgetaucht ist.
Warum "sichere" und "offizielle" Seiten hier kein Trost sind
Der eigentliche Denkfehler beim Thema IT-Sicherheit ist oft: "Das ist doch eine seriöse Seite, da kann ja nichts Schlimmes passieren." TerminalFix funktioniert aber unabhängig davon, wie vertrauenswürdig eine Domain normalerweise ist, kompromittiert wird die Webseite selbst. Genau das macht den Fall der Rechtsanwaltskammer München so unangenehm: Wer dort ein Seminar bucht, ein Formular ausfüllt oder sich einfach informieren will, bewegt sich in dem festen Glauben, auf sicherem Terrain zu sein. Wie de Webseite der Kammer genau kompromittiert wurde muss noch forensisch untersucht werden, aber jeder, der die angezeigten Anweisungen befolgt hat, hat dem eigenen Netzwerk die Tür von innen aufgemacht. Da hilft keine Firewall mehr, weil die schlicht nicht mitbekommt, wenn gerade der Nutzer selbst die bösen Befehle eintippt.
Was jetzt zu tun ist
Falls in den letzten Tagen jemand aus Ihrer Kanzlei etwas bei der Kammer erledigt hat, ein Seminar gebucht, ein Formular abgeschickt oder sich einfach nur eingeloggt hat - Alarmstufe rot! Sofort kurze Info an die eigene IT bzw. den System-Admin, und zwar jetzt, gleich, sofort, nicht erst nächste Woche. Konkret hilft:
- Prüfen, ob in diesem Zeitraum ein Terminal- oder PowerShell-Fenster geöffnet und dort etwas eingefügt wurde, auch wenn sich niemand konkret erinnert.
- Passwörter ändern, insbesondere für Online-Banking und Mandantenverwaltung, und wo möglich Zwei-Faktor-Authentifizierung aktivieren.
- Auffällige E-Mails an Mandanten der letzten Tage kritisch prüfen - eine gängige Folgetaktik ist der Versand weiterer Schadsoftware über bereits kompromittierte Konten.
- Bei begründetem Verdacht: Netzwerksegment isolieren und forensische Prüfung veranlassen, bevor weitergearbeitet wird.
Der Berlin-Fall zeigt, wohin es führen kann, wenn aus einem übersehenen Klick kein Alarm, sondern Stillschweigen wird: erst Datenabfluss, dann Lösegeldforderung, am Ende - weil nicht gezahlt wurde - die Veröffentlichung im Darknet. Bei einer Kanzlei drohen neben dem Datenverlust selbst zusätzlich anwaltliche Verschwiegenheitspflichten und Mandantenvertrauen, die auf dem Spiel stehen. Ein kurzer Check heute ist günstiger als eine forensische Aufarbeitung in drei Wochen.
17.09.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!